
内网边界第一道安全关卡 等保2.0必备内网安全模块
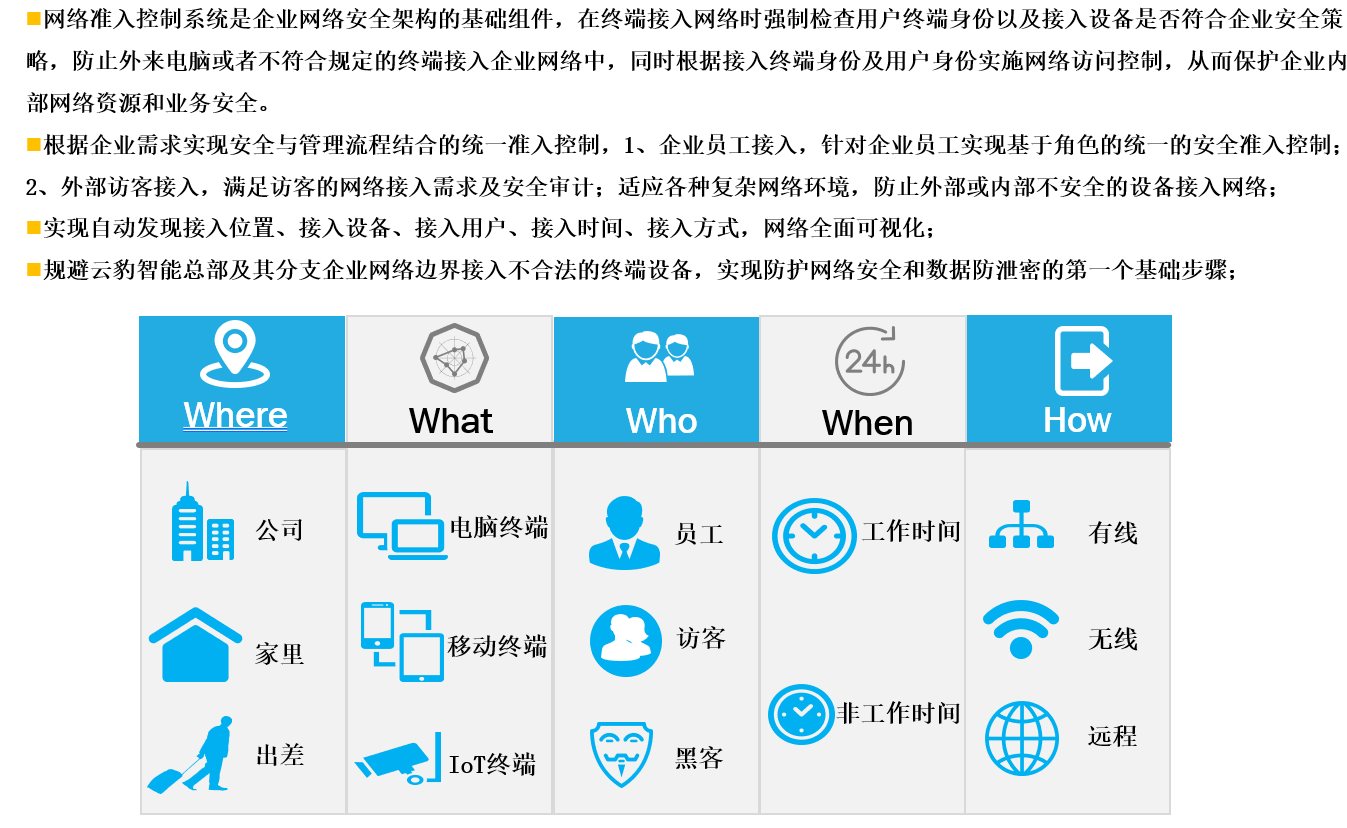
网络准入控制系统(Network Access Control,简称 NAC)作为内网边界安全第一道关卡,部署于交换机核心层,对所有接入企业局域网的终端设备(办公电脑、笔记本、服务器、手机、平板、打印机、摄像头、工控机、外来访客电脑)执行接入前身份校验、安全合规体检、动态隔离放行。从源头拦截陌生设备、中毒终端、不合规终端私自入网,规避内网病毒横向扩散、非法设备窥探内网业务、私接路由搭建二级网络等安全风险,是等级保护2.0内网安全必备模块,可无缝对接终端管控、DLP、堡垒机、零信任整套纵深防御安全体系。
FIVE CORE FUNCTION MODULES
自动扫描内网IP网段,识别终端、网络设备、IoT设备、监控、AP、工控主机;采集设备系统、MAC、端口、漏洞、软件信息生成可视化资产台账,发现私接路由、随身WiFi、违规外联并告警阻断。
支持域账号认证、IP+MAC+端口三绑定、USB-KEY硬件证书、访客二维码临时授权多重核验,杜绝账号冒用、设备挪机入网,精细化管控入网主体身份。
入网强制检测杀毒软件、系统补丁、防火墙、共享权限、违规软件、DLP客户端安装状态,不合格终端自动隔离至修复区域,整改通过后方可接入业务内网。
合规终端划入业务VLAN,违规设备隔离修复、未知设备直接断网;办公、研发、财务、工控、服务器区域VLAN逻辑隔离,阻断病毒内网横向渗透传播。
完整留存设备入网、认证、体检、隔离、端口操作全链路日志,对IP篡改、异常上线、违规外联自动告警,日志加密长期存储,一键导出等保合规审计报告。