
Terminal Detection and Response System
EDR 终端检测与响应系统(新一代企业级杀毒防护平台),是面向企业办公电脑、业务服务器、虚拟机、工控主机、信创终端打造的全域端点安全管控解决方案,区别于个人版杀毒软件单一查杀能力,采用客户端 + 中央管理服务器架构,以 AI 行为分析、多引擎病毒查杀、勒索病毒深度拦截、漏洞闭环管理、终端合规管控为核心,构建内网终端最后一道安全防护屏障。
PROJECT OVERVIEW
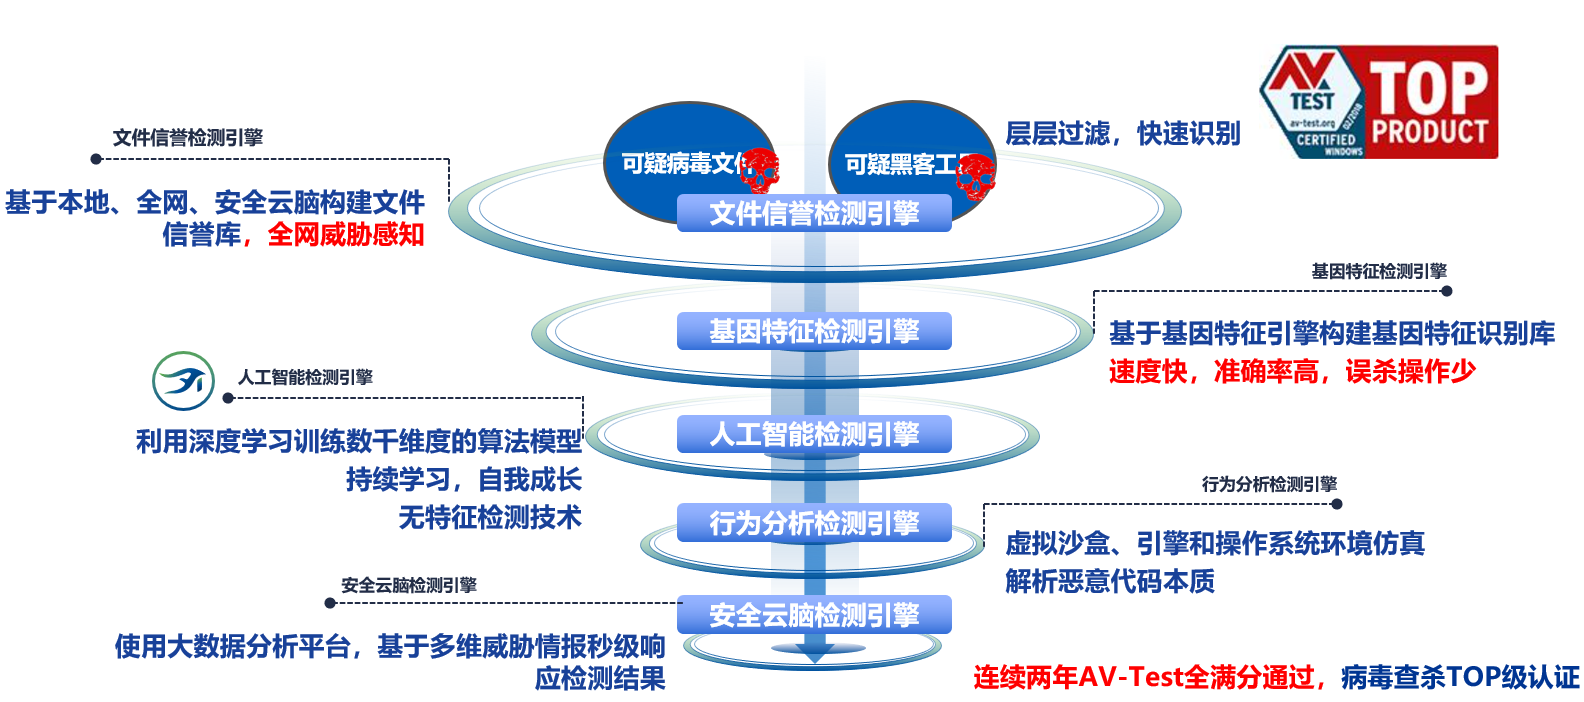
本 EDR 企业终端检测响应系统搭载文件信誉检测、基因特征检测、人工智能检测、行为分析沙箱、安全云脑大数据五层立体递进式安全检测引擎,构建由外到内、从终端到云端的闭环纵深防御体系。第一层文件信誉引擎依托全网云端威胁库快速过滤可疑程序;第二层基因特征引擎以高识别率、低误杀特性精准定位变种恶意文件;第三层人工智能引擎依靠深度学习无特征检测技术自主识别 0Day 漏洞、无文件攻击等未知威胁;第四层行为分析沙箱仿真运行环境深度拆解勒索病毒等恶意代码底层行为;第五层安全云脑基于海量威胁情报完成秒级云端复核与全局预警。整套引擎连续两年斩获国际权威 AV-TEST 测试满分 TOP PRODUCT 顶级认证,在查杀准确率、系统资源占用、威胁响应速度上均达到行业顶尖水准,可高效抵御病毒木马、勒索加密、内网横向渗透、APT 高级攻击,同时配套终端漏洞修复、外设权限管控、全网日志审计能力,完美适配网络安全等级保护 2.0 合规要求,为企业 PC、服务器、工控主机等全类型终端筑牢最后一道坚固安全屏障。
CORE TECHNICAL FEATURES
突破传统杀毒仅依赖病毒库的被动模式,依托ATT&CK攻击框架开展异常行为研判,精准识别0Day漏洞利用、无文件攻击、勒索病毒变种等未知高级威胁,防护能力全面升级。
终端Agent占用CPU、内存资源极低,后台静默运行、无弹窗干扰,完美兼容ERP、MES、财务软件、设计程序、工控生产系统,零影响业务正常运转。
采用C/S分布式架构,支持局域网集中管控、多分支机构跨区域统一管理,终端点位可无限扩容,兼容Windows、国产信创、虚拟化、容器等各类终端环境。
支持用户、部门、IP、设备类型、时间段多维自定义防护策略,遵循最小授权原则,兼顾企业网络安全合规与员工办公效率。
构建事前风险评估、事中实时拦截、事后溯源处置、定期复盘优化的全流程闭环运营,实现威胁可追溯、隐患可清零、安全可长效管控。
CORE VALUE
与 NGAF 防火墙形成内外双层防护,大幅降低勒索病毒加密、服务器被入侵、核心业务数据丢失带来的巨额经济损失。
一站式补齐等保 2.0 恶意代码防范、终端访问控制、漏洞管理、日志审计多项关键测评指标,轻松通过网安合规检查。
全网终端集中远程管控,批量完成杀毒、打补丁、安全加固,减少运维人员逐台设备重复操作,提升信息化管理效率。
通过移动存储外设管控、文件防篡改、操作日志留痕,规范内部人员拷贝行为,防范商业机密、财务资料人为外泄。
轻量化运行不占用系统资源,避免安全软件拖累生产系统、办公软件运行,保障企业日常经营不间断。