
运维安全审计系统(堡垒机)
堡垒机正式名称为运维安全审计系统(Operation Security Audit System),是面向服务器、网络设备、数据库、云主机、业务系统等IT资产的集中访问管控、操作权限收敛、全程行为录像审计的核心安全组件,属于等保2.0强制要求的关键控制点。 系统核心解决多人共用管理员账号、权限过度开放、操作不可追溯、高危误操作无法拦截、第三方外包运维后门风险、服务器账号口令泛滥等运维安全痛点,与文档云、DLP数据防泄漏、零信任飞连、安全态势感知共同搭建人员访问-终端操作-数据流转-运维行为全域安全闭环。
FIVE CORE FUNCTION MODULES
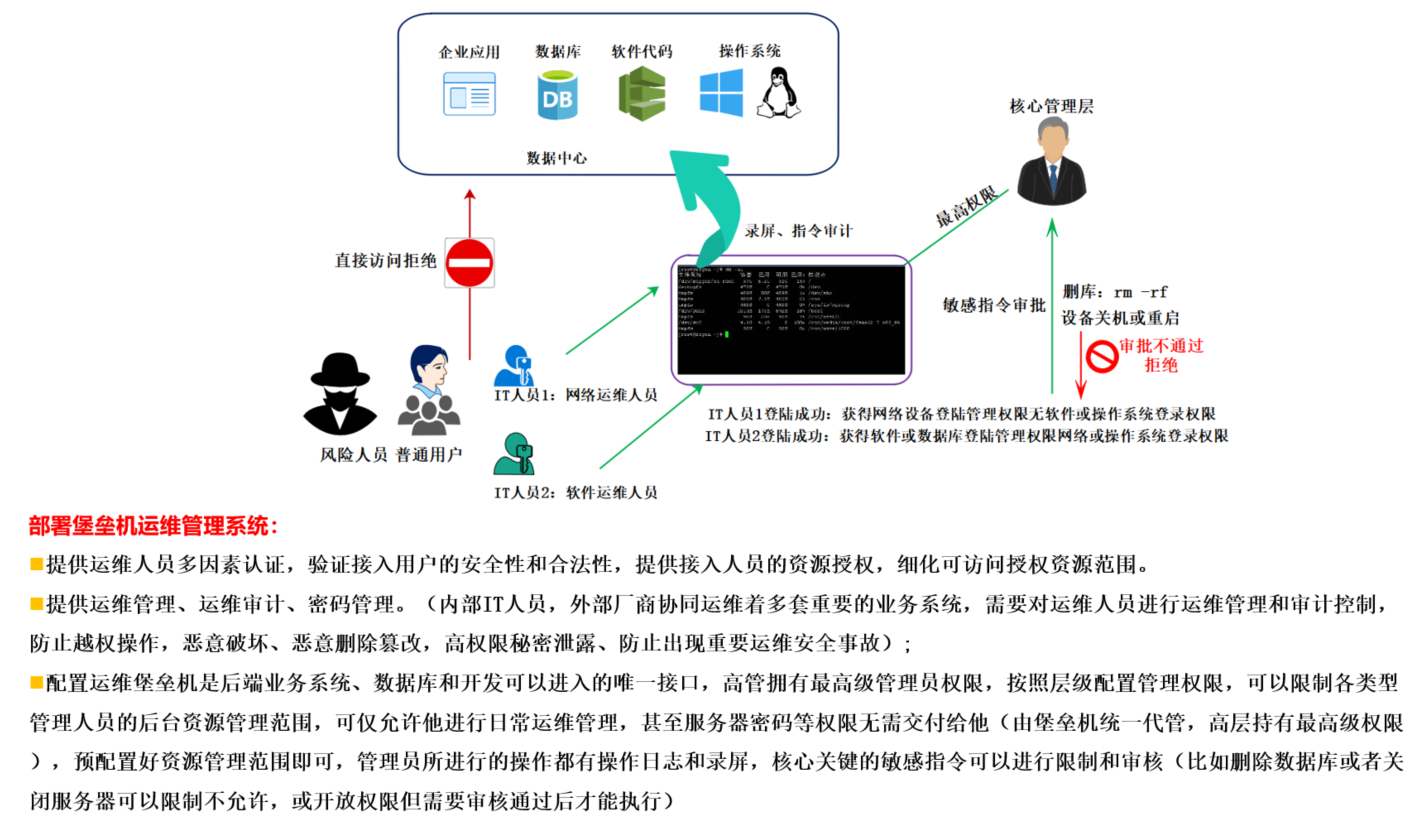
集中纳管Linux/Windows服务器、交换机、防火墙、路由器、数据库、虚拟化平台、私有云主机、业务后台及工控设备;统一托管资产账号密码,运维人员不可查看原始凭据;按机房、业务、涉密等级分组分类,实现资产逻辑隔离。
搭建唯一运维单点登录入口,按岗位颗粒度分权管控可访问资产、可执行命令;区分普通运维、DBA、外包访客权限,设置限时访问;系统自动批量改密,规避弱口令、账号共享、人员离职权限遗留风险。
对全协议运维会话完整录屏留存,支持回放复盘;内置高危命令规则库,对删库、格式化、系统篡改等操作实时拦截告警;会话加水印防截屏拍照,杜绝敏感配置外泄。
全操作日志不可篡改加密归档,多条件快速检索定位;一键生成等保合规审计报告与风险周报月报,日志加密长期存储,满足等级保护6个月以上日志留存硬性合规要求。
为外包厂商开通临时限时运维账号,操作全程录像,到期自动回收权限;外网远程运维联动飞连零信任做设备检测+MFA二次核验,再进入堡垒机操作,避免服务器端口直接暴露公网。